
Today’s Mission: Build Database Security Intelligence
You’ll implement collectors that capture audit logs from PostgreSQL, MySQL, MongoDB, and SQL Server - the foundation for detecting insider threats, unauthorized access, and compliance violations in real-time.
What We’re Building:
Multi-database audit log collectors with connection pooling
Real-time parsing and normalization engines
Security event detection and alerting system
Modern dashboard for database activity monitoring
Integration with your distributed log processing pipeline
Why Database Audit Logs Matter
When Equifax suffered their massive breach, database audit logs could have detected the unauthorized queries months earlier. Similarly, Capital One’s breach involved database access patterns that audit logs would have flagged immediately.
Database audit logs capture:
Authentication events: Failed logins, privilege escalations
Data access patterns: SELECT queries on sensitive tables
Schema changes: ALTER, DROP, CREATE operations
Administrative actions: User creation, permission modifications
Real-world Impact: Netflix processes 50+ million database audit events daily to detect anomalous access patterns across their content and user databases.
Architecture Overview
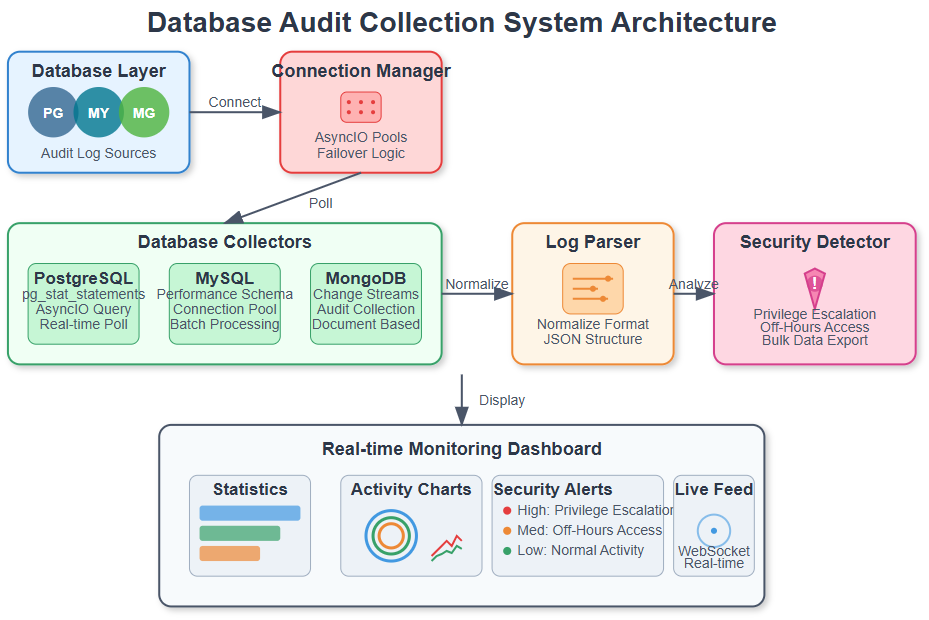
Our database audit collection system integrates seamlessly with your distributed log processing pipeline built in previous weeks. It sits between database systems and your message queues, capturing audit events and routing them for processing.
